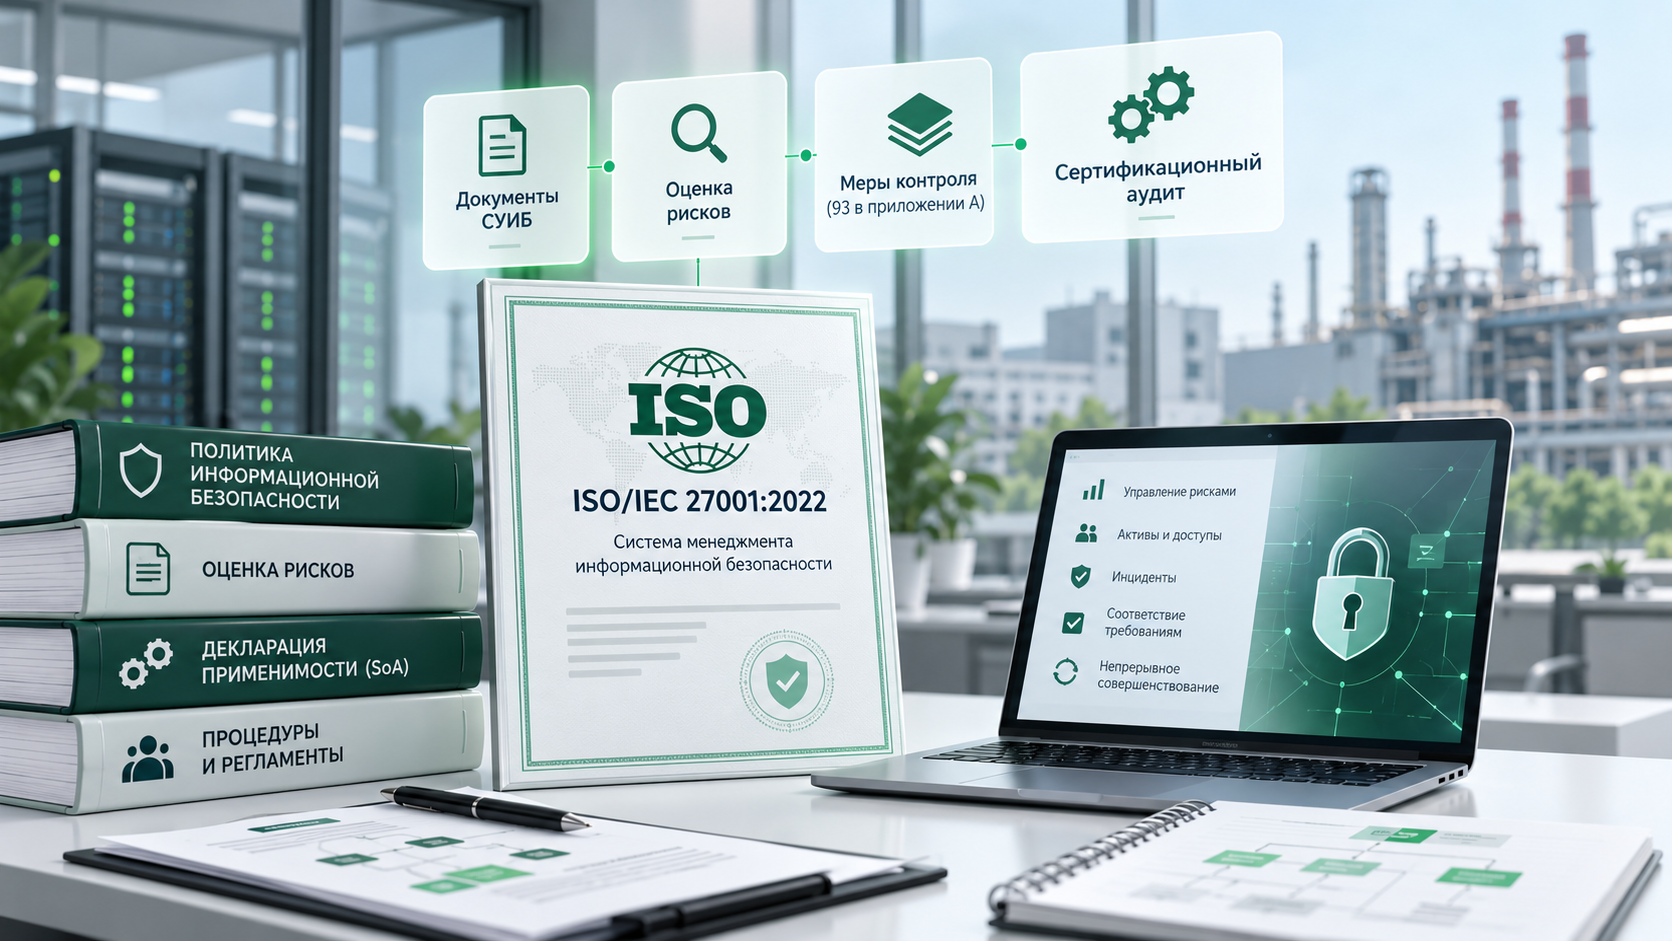
Если статья описывает вашу ситуацию, мы можем взять на себя проверку документов, подготовку комплекта, подачу и ответы на замечания экспертизы.
ISO/IEC 27001:2022 для IT-компаний и промышленных предприятий: документы и подготовка к сертификации
ISO/IEC 27001:2022 — международный стандарт, устанавливающий требования к системе управления информационной безопасностью (СУИБ). Его применяют IT-компании, разработчики программного обеспечения, дата-центры, производственные предприятия и организации, которым необходимо защищать корпоративную информацию, технологии, персональные данные и информационные системы от внутренних и внешних угроз.
В 2026 году внедрение ISO/IEC 27001 особенно актуально для компаний, работающих с крупными корпоративными заказчиками, иностранными партнёрами и промышленными информационными системами. Сертификация позволяет независимо подтвердить, что организация не ограничивается установкой антивируса и межсетевого экрана, а систематически выявляет информационные риски, применяет меры защиты и контролирует их эффективность.
Компания «МинпромХелп» разбирает требования ISO/IEC 27001:2022, обязательные документы СУИБ, особенности подготовки IT-компаний и промышленных предприятий, этапы аудита и распространённые ошибки при сертификации.
Требования ISO/IEC 27001:2022: что проверяют при сертификации
Международный стандарт ISO/IEC 27001:2022 опубликован 25 октября 2022 года и заменил редакцию 2013 года. По состоянию на октябрь 2026 года действует третья редакция с поправкой ISO/IEC 27001:2022/Amd 1:2024.
Стандарт определяет требования к созданию, внедрению, поддержанию и непрерывному совершенствованию СУИБ. Его основная задача — управление рисками нарушения конфиденциальности, целостности и доступности информации.
В отличие от технической проверки отдельного компьютера или информационной системы, сертификация ISO/IEC 27001 охватывает процессы управления информационной безопасностью в пределах установленной области сертификации.
Какие требования необходимо выполнить
Основные требования содержатся в разделах 4–10 стандарта:
- Контекст организации. Определение внутренних и внешних факторов, заинтересованных сторон и области действия СУИБ.
- Лидерство. Участие руководства, политика информационной безопасности и распределение ответственности.
- Планирование. Оценка информационных рисков, разработка мер обработки рисков и установление целей безопасности.
- Поддержка. Компетентность сотрудников, информирование, ресурсы и управление документированной информацией.
- Операционная деятельность. Реализация запланированных процессов и мероприятий по обработке рисков.
- Оценка результатов. Мониторинг, внутренний аудит и анализ СУИБ со стороны руководства.
- Улучшение. Выявление несоответствий, корректирующие действия и постоянное совершенствование системы.
Требования разделов 4–10 нельзя произвольно исключать из СУИБ при заявлении соответствия стандарту. При этом конкретные меры информационной безопасности выбираются на основании оценки рисков.
Что изменилось после редакции 2013 года
Одно из наиболее заметных изменений ISO/IEC 27001:2022 — обновление приложения A. Количество мер контроля сокращено со 114 до 93, а структура приведена в соответствие с ISO/IEC 27002:2022.
| Группа мер | Количество | Примеры применения |
|---|---|---|
| Организационные | 37 | Политики безопасности, управление активами, поставщиками, инцидентами |
| Кадровые | 8 | Обучение, обязанности сотрудников, конфиденциальность, удалённая работа |
| Физические | 14 | Контроль доступа в помещения, охрана оборудования, защита инфраструктуры |
| Технологические | 34 | Аутентификация, резервное копирование, журналы событий, защита сетей |
Отдельное значение имеют меры по защите облачных сервисов, анализу угроз, безопасной разработке программ и предотвращению утечек данных.
Важно понимать: наличие 93 мер в приложении A не означает, что любая компания обязана внедрить все без исключения. Применимость каждой меры определяется результатами оценки рисков и оформляется в декларации применимости.
Также необходимо учитывать поправку 2024 года, которая требует определить, является ли изменение климата значимым внешним фактором для СУИБ. Например, для предприятия с собственным дата-центром могут иметь значение погодные риски, влияющие на энергоснабжение и доступность инфраструктуры. Поправка не устанавливает универсальной обязанности разрабатывать отдельную климатическую политику.
Какие документы нужны для сертификации ISO/IEC 27001:2022
Подготовка документов — важная часть внедрения СУИБ. Однако стандарт не устанавливает единую обязательную папку с фиксированным количеством положений и регламентов.
Необходимый состав документированной информации определяется требованиями стандарта, выбранными мерами контроля и спецификой деятельности организации.
Основной комплект документов СУИБ
| Документ | Назначение | Основание ISO/IEC 27001 |
|---|---|---|
| Область действия СУИБ | Определяет процессы, подразделения, площадки и информационные активы в границах системы | 4.3 |
| Политика информационной безопасности | Закрепляет обязательства руководства и основные принципы защиты информации | 5.2 |
| Методика оценки информационных рисков | Определяет критерии, методы оценки и принятия рисков | 6.1.2 |
| Результаты оценки рисков | Фиксируют выявленные угрозы, последствия, вероятность и уровни рисков | 8.2 |
| План обработки рисков | Устанавливает мероприятия, ответственных и способы снижения рисков | 6.1.3, 8.3 |
| Декларация применимости (SoA) | Содержит выбранные меры контроля, обоснование их включения и исключения | 6.1.3 |
| Цели информационной безопасности | Определяют измеримые, где практически возможно, показатели и задачи СУИБ | 6.2 |
| Документы о компетентности | Подтверждают необходимую подготовку и квалификацию сотрудников | 7.2 |
| Результаты внутреннего аудита и анализа руководства | Подтверждают проверку и оценку эффективности системы | 9.2, 9.3 |
| Записи о несоответствиях и корректирующих действиях | Фиксируют устранение недостатков и проверку результативности мер | 10.2 |
Дополнительно необходимо сохранять документированные результаты мониторинга, оценки и обработки рисков, а также сведения об управлении операционными процессами в объёме, требуемом стандартом.
Какие дополнительные регламенты обычно разрабатывают
В зависимости от выбранных мер контроля предприятию могут потребоваться:
- Порядок управления учётными записями и правами доступа.
- Регламент резервного копирования и восстановления информации.
- Порядок регистрации и расследования инцидентов безопасности.
- Правила использования корпоративных устройств и удалённого доступа.
- Регламент управления изменениями программного обеспечения.
- Требования к безопасности поставщиков и подрядчиков.
- Порядок управления уязвимостями и обновлениями.
- Инструкции по безопасной разработке программного обеспечения.
Не обязательно создавать отдельный документ для каждого мероприятия. Главное — подтвердить, что необходимые процессы установлены, выполняются и контролируются.
Декларация применимости SoA: зачем она нужна
Statement of Applicability, или декларация применимости, — один из ключевых документов при сертификации ISO/IEC 27001.
В SoA организация указывает необходимые меры контроля, обоснование их выбора, состояние внедрения и причины исключения отдельных мер приложения A.
Например, если компания использует облачную инфраструктуру, в декларации должны быть рассмотрены соответствующие риски и необходимые меры защиты. Если определённая мера неприменима, необходимо документально обосновать исключение.
Аудитор оценивает не только наличие декларации, но и соответствие указанных в ней сведений реальной деятельности организации.
ISO/IEC 27001 для IT-компаний и промышленных предприятий: особенности внедрения
Хотя стандарт предусматривает общие требования для организаций различных отраслей, набор информационных рисков у IT-компании и промышленного предприятия существенно различается.
Подготовка IT-компании к сертификации
Для разработчиков ПО, SaaS-провайдеров, IT-интеграторов и операторов облачных сервисов важными объектами защиты являются исходный код, базы данных клиентов, репозитории, инфраструктура разработки и рабочие среды.
При внедрении СУИБ обычно анализируют:
- Управление доступом разработчиков и администраторов.
- Защиту исходного кода, репозиториев и CI/CD.
- Безопасность облачной инфраструктуры.
- Разделение тестовых и производственных сред.
- Контроль уязвимостей программного обеспечения.
- Защиту клиентских данных и резервное копирование.
- Управление инцидентами и подрядчиками.
Например, разработчик может использовать многофакторную аутентификацию, контроль изменений кода и автоматизированный анализ зависимостей. Однако наличие отдельных технологий не заменяет оценку рисков и управленческие процессы СУИБ.
ISO/IEC 27001 для производственного предприятия
Для промышленного предприятия информационная безопасность связана не только с бухгалтерией и корпоративными серверами. Существенные риски могут возникать в системах управления производственными процессами.
В область анализа могут входить:
- Автоматизированные системы управления технологическими процессами (АСУ ТП).
- Промышленные контроллеры, SCADA-системы и инженерные станции.
- Технологическая и конструкторская документация.
- Системы диспетчеризации и производственные сети.
- Удалённый доступ поставщиков к оборудованию.
- Резервное копирование критических конфигураций.
- Физическая защита серверных и технологических помещений.
При этом предприятие не обязано автоматически включать всю производственную инфраструктуру в область сертификации. Границы СУИБ определяются документально, с учётом зависимостей и взаимодействия с исключёнными процессами.
Если в область включены АСУ ТП, меры безопасности необходимо адаптировать к технологическим ограничениям, требованиям доступности оборудования и производственным рискам.
Дополнительно можно использовать подходы серии IEC 62443, предназначенной для безопасности промышленных систем автоматизации и управления. Она не заменяет ISO/IEC 27001, а помогает прорабатывать специфические вопросы промышленной кибербезопасности.
Сравнение подготовки IT-компании и завода
| Критерий | IT-компания | Промышленное предприятие |
|---|---|---|
| Основные информационные активы | Исходный код, клиентские данные, облачные сервисы | Технологические данные, производственные системы, конструкторская документация |
| Типичные риски | Утечки, компрометация доступов, уязвимости программ | Простой производства, нарушение технологических процессов, несанкционированный доступ |
| Особое внимание | Безопасная разработка, облачная инфраструктура | Сегментация сетей, защита АСУ ТП, устойчивость производства |
| Документы | Регламенты разработки, управления доступом и облачными сервисами | Регламенты защиты технологических систем и доступа подрядчиков |
Для отдельных промышленных предприятий могут также применяться обязательные требования законодательства о критической информационной инфраструктуре. Важно не смешивать эти обязанности с добровольной сертификацией ISO/IEC 27001.
Подробнее о российском регулировании — в статье «Категорирование объектов критической информационной инфраструктуры».
Как подготовиться к сертификации ISO/IEC 27001:2022: пошаговый порядок
Подготовка к сертификационному аудиту начинается с анализа действующих процессов. Если компания уже использует средства защиты и ведёт документы по информационной безопасности, часть необходимых мероприятий может быть реализована.
Основные этапы подготовки
- Предварительный аудит. Анализ текущих процессов и выявление несоответствий требованиям ISO/IEC 27001.
- Определение области СУИБ. Установление подразделений, процессов, площадок и информационных активов, входящих в область сертификации.
- Оценка рисков. Определение угроз, вероятности, последствий и допустимых уровней риска.
- Разработка документов. Подготовка политики, методик, плана обработки рисков, SoA и необходимых регламентов.
- Внедрение мер. Реализация организационных и технических мероприятий, обучение сотрудников.
- Проверка эффективности. Мониторинг, внутренний аудит и анализ системы руководством.
- Сертификационный аудит. Независимая оценка соответствия требованиям стандарта.
- Устранение несоответствий. Выполнение корректирующих действий и подтверждение их результативности при необходимости.
Как проходит внешний сертификационный аудит
Первоначальная сертификация обычно включает два этапа.
Первый этап — анализ документированной информации, области сертификации и готовности организации ко второму этапу.
Второй этап — оценка фактического внедрения и результативности СУИБ. Аудиторы изучают процессы, проводят интервью, проверяют документы и свидетельства выполнения мер контроля.
После положительного решения органа по сертификации оформляется сертификат с указанием применимого стандарта, организации и области сертификации. В дальнейшем проводятся надзорные аудиты и ресертификация в рамках установленного цикла.
Сертификаты выдаются органами по сертификации, а не непосредственно международной организацией ISO. При выборе исполнителя важно проверить его компетентность, область аккредитации и возможность подтверждения выданного сертификата.
Проверка международной аккредитованной сертификации возможна через соответствующий орган по аккредитации, орган по сертификации и доступные международные сервисы проверки сертификатов.
Какие ошибки чаще всего мешают сертификации
- Формальные документы. Политики и процедуры существуют, но сотрудники фактически ими не руководствуются.
- Неполная оценка рисков. Критичные информационные активы или зависимости остались вне анализа.
- Ошибки в SoA. Исключение мер контроля без достаточного обоснования.
- Отсутствие свидетельств. Компания заявляет о выполнении мероприятий, но не может подтвердить это записями и результатами проверок.
- Неподготовленный персонал. Работники не знают установленных правил безопасности.
- Отсутствие внутреннего аудита. Система не была проверена до сертификационной оценки.
Для предприятий, уже внедряющих другие системы менеджмента, возможно совместное управление частью процессов и документов. Например, подходы к внутренним аудитам, корректирующим действиям и анализу руководством можно согласовать с системой ISO 9001.
Дополнительная информация представлена в статьях «Сертификация ISO для бизнеса и производства» и «ISO 9001 для тендеров и государственных закупок».
Стоимость ISO/IEC 27001, частые вопросы и помощь в сертификации
От чего зависит стоимость сертификации ISO/IEC 27001
Стоимость внедрения СУИБ и независимой сертификации рассчитывается индивидуально. На неё влияют:
- Количество сотрудников и подразделений.
- Размер и сложность IT-инфраструктуры.
- Количество производственных площадок.
- Границы области сертификации.
- Текущий уровень зрелости информационной безопасности.
- Необходимость разработки документов и внедрения дополнительных мер.
- Объём и условия сертификационного аудита.
Подготовка небольшой IT-компании с ограниченным перечнем процессов может существенно отличаться по трудоёмкости от внедрения СУИБ на предприятии с несколькими производственными площадками и АСУ ТП.
Обязателен ли ISO/IEC 27001 для IT-компаний?
Сам стандарт является добровольным инструментом управления информационной безопасностью. Однако наличие сертификата может быть предусмотрено договором или требованиями конкретного заказчика. Отдельные законодательные обязанности по защите информации выполняются независимо от сертификата ISO.
Обязательно ли внедрять все 93 меры приложения A?
Нет. Организация определяет необходимые меры на основании рисков. Применимость мер приложения A и причины их исключения обосновываются в декларации SoA.
Можно ли сертифицировать только одно подразделение?
Да, если область СУИБ определена корректно и учитывает необходимые процессы и зависимости. При этом сертификат распространяется исключительно на указанную область, а не автоматически на всё юридическое лицо.
Заменяет ли сертификат ISO/IEC 27001 аттестацию ФСТЭК?
Нет. Сертификация СУИБ и аттестация информационных систем имеют разные цели и правовые основания. Наличие ISO/IEC 27001 не освобождает организацию от применимых обязательных требований российского законодательства.
Подробнее об отличиях — в статье «Лицензия ФСТЭК или аттестация информационной системы».
Сколько времени занимает подготовка к ISO/IEC 27001?
Единого установленного срока нет. Продолжительность зависит от области сертификации, зрелости процессов, количества выявленных несоответствий и необходимости внедрения дополнительных мер защиты.
Помощь МинпромХелп в сертификации ISO/IEC 27001:2022
Подготовка к ISO/IEC 27001 — это не только разработка документов, но и внедрение работающей системы управления информационными рисками. Формально подготовленная документация без фактического выполнения требований может привести к существенным замечаниям при сертификационном аудите.
Компания «МинпромХелп» оказывает содействие IT-компаниям и промышленным предприятиям при внедрении систем менеджмента и подготовке к сертификации ISO.
Мы помогаем определить область СУИБ, провести предварительный анализ, организовать оценку рисков, подготовить политику информационной безопасности, декларацию применимости, необходимые регламенты и документацию для аудита.
Также сопровождаем подготовку к независимой сертификационной проверке и устранение выявленных несоответствий.
Планируете получить ISO/IEC 27001:2022 для IT-компании или производственного предприятия? Направьте запрос через сайт «МинпромХелп». Поможем определить объём подготовки, состав необходимых документов и порядок внедрения СУИБ с учётом специфики вашей организации.
Официальные источники
- ISO/IEC 27001:2022 — Information Security Management Systems — Requirements. Официальная публикация ISO.
- ISO/IEC 27001:2022. Международная электротехническая комиссия IEC.
- ISO/IEC 27001:2022/Amd 1:2024. Поправка об учёте климатических факторов.
- ISO/IEC 27002:2022. Руководство по мерам контроля информационной безопасности.
- ISO — Certification. Официальные разъяснения о сертификации, аккредитации и проверке сертификатов.
Нужно применить это к вашей продукции?
Разберем изделие, код ОКПД2/ТН ВЭД, требования реестра, доказательную базу и подготовим понятный план действий.