Если статья описывает вашу ситуацию, мы можем взять на себя проверку документов, подготовку комплекта, подачу и ответы на замечания экспертизы.
С 1 марта 2026 года в России действует приказ ФСТЭК от 11 апреля 2025 года №117, который установил новые требования к защите информации в государственных информационных системах. Одновременно утратил силу приказ ФСТЭК №17, на котором более десяти лет строилась защита многих ГИС. Новый документ затрагивает не только государственные информационные системы, но и иные информационные системы государственных органов, ГУПов и государственных учреждений.
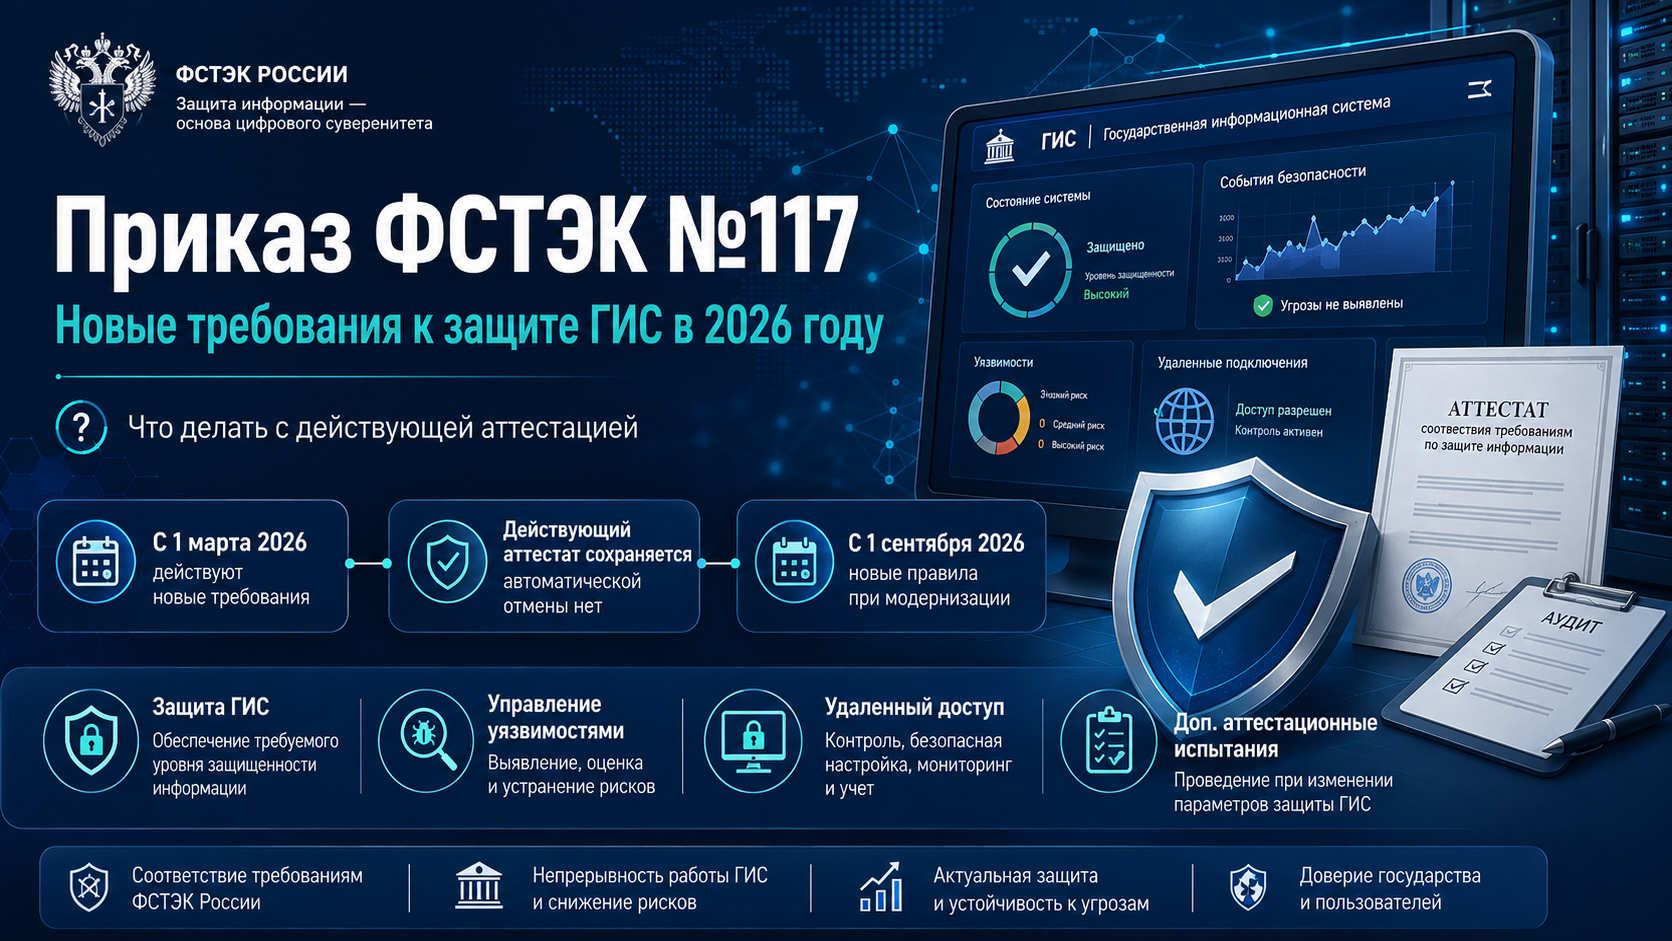
Для организаций, у которых ГИС уже прошла аттестацию по прежним требованиям, главный вопрос звучит так: нужно ли срочно получать новый аттестат? Нет, автоматической отмены старых аттестатов не произошло. Однако при модернизации системы необходимо учитывать требования приказа №117, а с 1 сентября 2026 года — еще и новые изменения в порядке проведения аттестации.
Что изменил приказ ФСТЭК №117 с 1 марта 2026 года
Приказ №117 не является просто обновленной версией перечня технических мер. Подход к защите информации стал значительно шире.
Раньше приказ №17 был непосредственно ориентирован на защиту информации, не составляющей государственную тайну, в государственных информационных системах. Новый приказ распространяется также на иные информационные системы государственных органов, государственных унитарных предприятий и государственных учреждений. Для муниципальных информационных систем требования также применяются, если законодательством не установлено иное.
Кроме того, защита теперь рассматривается на протяжении всего жизненного цикла информационной системы: при создании, развитии, эксплуатации и выводе из эксплуатации.
| Было в фокусе | Что дополнительно усилил приказ №117 |
|---|---|
| Защита конкретной ГИС | Защита ИС и инфраструктуры, на которой она функционирует |
| Набор технических мер | Политика, стандарты и внутренние регламенты |
| Модель угроз и СЗИ | Управление уязвимостями и обновлениями |
| Контроль доступа | Мобильный, удаленный и привилегированный доступ |
| Аттестация | Постоянная оценка состояния защиты |
| Классические ИТ-риски | Защита при использовании искусственного интеллекта |
| Технические специалисты | Формализованная ответственность руководства и подразделения ИБ |
Поэтому организациям, которые привыкли воспринимать аттестацию ГИС как разовую процедуру «поставили средства защиты — получили аттестат», придется перестраивать прежде всего процессы информационной безопасности.
Новые требования ФСТЭК к организации защиты информации
Одно из наиболее заметных изменений — подробные требования к внутренней системе управления защитой информации.
Оператор должен иметь политику защиты информации, внутренние стандарты и регламенты. В документах должны быть определены правила работы с учетными записями, удаленным доступом, подрядчиками, Интернетом, мобильными устройствами, резервным копированием, уязвимостями, обновлениями, мониторингом и восстановлением систем. ФСТЭК в разъяснении от 12 марта 2026 года прямо назвала разработку таких документов одной из первоочередных задач перехода.
Отдельное внимание уделено персоналу. Если создано структурное подразделение по защите информации, не менее 30% его работников должны иметь профильное образование в области информационной безопасности либо пройти профессиональную переподготовку.
Уязвимости теперь нужно устранять в конкретные сроки
Приказ №117 закрепил жесткие сроки реагирования на наиболее опасные уязвимости:
- критический уровень — не более 24 часов;
- высокий уровень — не более 7 календарных дней;
- сроки для среднего и низкого уровней организация определяет внутренним регламентом.
Если обнаружена уязвимость, которой нет в банке данных угроз ФСТЭК, сведения о ней должны быть направлены во ФСТЭК в течение пяти рабочих дней.
Это означает, что одного ежегодного сканирования инфраструктуры для формального отчета уже недостаточно. Необходим работающий процесс обнаружения, оценки, устранения и контроля уязвимостей.
Удаленный доступ, ИИ и мониторинг по приказу №117
В документе отдельно урегулированы сценарии, которые за последние годы стали обычными для организаций: удаленная работа, мобильный доступ, собственная разработка ПО, подрядчики и использование искусственного интеллекта.
Для удаленного доступа предусмотрены требования к защищенным каналам связи, используемым устройствам и усиленной идентификации пользователей. Отдельные правила установлены для привилегированных учетных записей. Все действия через такие учетные записи должны регистрироваться.
Новшеством стал самостоятельный блок требований к искусственному интеллекту. Организация должна исключить возможность несанкционированного воздействия через наборы данных, модели ИИ и сервисы обработки информации. Передавать разработчику модели информацию ограниченного доступа для дальнейшего улучшения модели прямо запрещено.
Для собственных разработок приказ также связывает процессы безопасной разработки ПО с ГОСТ Р 56939-2024. То есть безопасность должна учитываться уже на этапе разработки, а не добавляться после ввода системы в эксплуатацию.
Что делать с действующим аттестатом по приказу ФСТЭК №17
Это один из самых важных моментов.
Сам приказ №117 прямо устанавливает: аттестаты соответствия на ГИС и иные информационные системы, выданные до 1 марта 2026 года, считаются действительными. Получать новый аттестат только потому, что приказ №17 отменен, не требуется.
Но действительность аттестата не означает, что старую систему можно бесконечно эксплуатировать без учета новых требований.
ФСТЭК в информационном сообщении от 12 марта 2026 года рекомендовала разработать план перехода на требования №117. Если функционирующая ГИС модернизируется или развивается, необходимо планировать ее приведение в соответствие новым правилам и проводить дополнительные аттестационные испытания.
Если систему модернизируют
Здесь в 2026 году появляется еще одно важное изменение.
С 1 сентября 2026 года вступает в силу приказ ФСТЭК №60, который обновляет приказ №77 о порядке аттестации объектов информатизации. Новые правила детальнее регулируют дополнительные аттестационные испытания после модернизации.
Если меняется архитектура или структура системы защиты, состав программных и программно-технических средств либо СЗИ, могут потребоваться дополнительные испытания. Для измененных компонентов предусмотрены, в частности, функциональное тестирование и анализ уязвимостей. При этом новая редакция прямо указывает: действие аттестата при проведении предусмотренной модернизации не прекращается. Сведения об изменениях и испытаниях вносятся в технический паспорт объекта.
Это важно учитывать вместе с мартовским разъяснением ФСТЭК, где еще говорилось о переоформлении аттестата после дополнительных испытаний. С 1 сентября при организации таких работ необходимо ориентироваться уже на измененный приказ №77.
Еще одно изменение с 1 сентября 2026 года — приказ ФСТЭК №137
На момент подготовки статьи зарегистрирован еще один свежий документ — приказ ФСТЭК от 8 мая 2026 года №137. Большинство его положений вступает в силу 1 сентября 2026 года.
В частности, документ уточняет требования приказа №117 к мобильному и удаленному доступу: наряду со строгой аутентификацией предусматривается возможность применения усиленной многофакторной аутентификации в установленных случаях.
Также корректируется механизм оценки защищенности и зрелости процессов. Новая редакция пункта 32, связанная с распределением обязанностей по оценке показателей, вступит в силу позднее — 1 марта 2027 года. Поэтому организациям при разработке внутренних регламентов желательно учитывать не только действующий текст приказа №117, но уже опубликованные изменения.
Как подготовиться к требованиям ФСТЭК №117
Для действующей организации мы рекомендуем не начинать с покупки новых средств защиты. Сначала необходимо понять разрыв между существующей системой информационной безопасности и требованиями №117.
Практический порядок работы:
- Провести инвентаризацию ГИС, иных ИС и используемой ИТ-инфраструктуры.
- Проверить действующие классы защищенности и документы об аттестации.
- Провести gap-анализ приказов №17 и №117 применительно к конкретной системе.
- Актуализировать политику защиты информации, внутренние стандарты и регламенты.
- Проверить квалификацию специалистов подразделения информационной безопасности.
- Настроить процессы управления уязвимостями, обновлениями и конфигурациями.
- Проверить мобильный, удаленный и привилегированный доступ.
- Отдельно проанализировать использование ИИ и собственную разработку ПО.
- Определить, проводилась ли после аттестации модернизация объекта.
- Если модернизация планируется — заранее определить объем дополнительных аттестационных испытаний по приказу №77 с учетом изменений, вступающих в силу 1 сентября 2026 года.
Для внутренней перелинковки этот материал логично связать со статьями МинпромХелп об аттестации компьютера и АРМ, категорировании объектов КИИ, лицензиях ФСБ и ФСТЭК и обучении по информационной безопасности.
FAQ
Нужно ли заново аттестовывать ГИС после 1 марта 2026 года?
Нет, если действующий аттестат был выдан до вступления приказа №117 в силу. Такие аттестаты прямо признаны действительными. Сам факт замены приказа №17 приказом №117 не является основанием для автоматической повторной аттестации.
Нужно ли приводить старую ГИС в соответствие приказу №117?
ФСТЭК рекомендует планировать поэтапный переход. При модернизации или развитии функционирующей системы необходимо уже закладывать ее приведение к новым требованиям.
Что происходит с аттестатом при модернизации?
С 1 сентября 2026 года измененный порядок аттестации предусматривает дополнительные испытания измененных компонентов в установленных случаях. При этом действие аттестата не прекращается, а сведения о модернизации и испытаниях отражаются в техническом паспорте.
Приказ №117 касается только государственных информационных систем?
Нет. Он распространяется также на иные информационные системы государственных органов, государственных унитарных предприятий и государственных учреждений. Отдельные правила предусмотрены и для муниципальных систем.
Криптографическая защита тоже регулируется приказом ФСТЭК №117?
Приказ ФСТЭК №117 регулирует защиту некриптографическими методами. При использовании шифровальных средств одновременно должны выполняться требования ФСБ. Обратите внимание: у ФСБ также существует свой приказ №117 от 18 марта 2025 года, посвященный криптографической защите соответствующих информационных систем.
МинпромХелп: аудит ГИС и подготовка к аттестации по новым требованиям
Переход от приказа №17 к приказу ФСТЭК №117 — это не просто замена номера нормативного документа в комплекте организационно-распорядительной документации. Новые правила требуют работающих процессов управления уязвимостями, обновлениями, мониторингом, доступом, подрядчиками и безопасностью программного обеспечения.
Компания МинпромХелп помогает провести предварительный анализ информационной системы, определить применимые требования, проверить документацию и подготовить объект к аттестационным испытаниям. Для действующих ГИС отдельно оцениваем, сохраняется ли текущий аттестат после проведенных изменений и какие дополнительные испытания необходимы.
Если ваша информационная система была аттестована по приказу №17, оптимальный первый шаг в 2026 году — не оформлять новый аттестат вслепую, а провести аудит изменений объекта и составить план перехода на №117.
Официальные и нормативные источники: приказ ФСТЭК России от 11.04.2025 №117 на портале правовой информации. Порядок перехода дополнительно разъяснен ФСТЭК в информационном сообщении от 12.03.2026 №240/22/1492. Изменения порядка аттестации установлены приказом ФСТЭК №60 от 27.02.2026, а изменения непосредственно в требования №117 — приказом ФСТЭК №137 от 08.05.2026.
Нужно применить это к вашей продукции?
Разберем изделие, код ОКПД2/ТН ВЭД, требования реестра, доказательную базу и подготовим понятный план действий.